O que testamos: 20 verificações
Leitura ~4 min · Atualizado em outubro de 2026
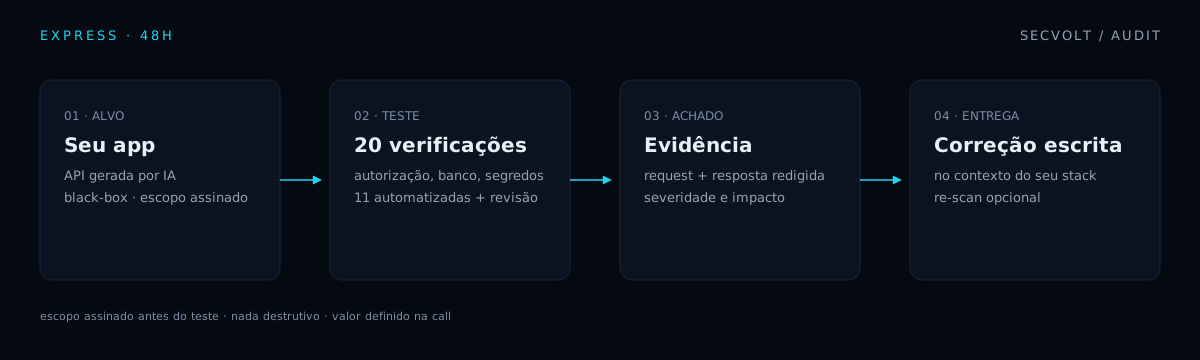
Dez riscos do OWASP API Security Top 10 aplicados ao seu stack e dez verificações do que a IA costuma deixar aberto. Onze rodam automatizadas; as demais entram na revisão manual.
OWASP API Top 10
| ID | Verificação | Severidade |
|---|---|---|
| API1 | BOLA / IDOR Objeto acessível trocando o ID na URL, sem checar dono no servidor. | Crítica |
| API2 | Autenticação quebrada JWT sem verificação, segredo fraco, token sem expiração ou chave no bundle. | Crítica |
| API3 | Mass assignment PATCH aceita role, plan ou createdAt e o cliente vira admin. | Crítica |
| API4 | Consumo sem limite Endpoint de IA ou de busca sem rate limit: custo e indisponibilidade. | Alta |
| API5 | BFLA Rota de admin apenas escondida no front, sem checagem de função no servidor. | Crítica |
| API6 | Fluxo de negócio Preço vindo do cliente, cupom reutilizável, aprovação em duas etapas contornável. | Alta |
| API7 | SSRF Feature que busca URL buscando a rede interna ou metadados da nuvem. | Alta |
| API8 | Má configuração CORS aberto com credenciais, sourcemaps públicos, bucket gravável. | Crítica |
| API9 | Inventário de endpoints Versão antiga da API ainda no ar, rota de debug e endpoint esquecido. | Alta |
| API10 | Consumo inseguro Webhook sem verificação de assinatura e resposta de terceiro tratada como confiável. | Alta |
Stack de vibe coding
| ID | Verificação | Severidade |
|---|---|---|
| SB-01 | Chave de administrador no bundle Chave de administrador do banco encontrada no JavaScript público. | Crítica |
| SB-02 | Isolamento por registro Cada tabela exposta na API testada com a chave pública real. | Crítica |
| SB-03 | Regras do banco Leitura e escrita anônimas testadas direto na API do banco. | Crítica |
| SB-04 | Sourcemaps públicos Código-fonte e comentários expostos via .map em produção. | Alta |
| SB-05 | Segredos no bundle Tokens de pagamento, IA e repositório procurados por prefixo e entropia. | Crítica |
| SB-06 | Headers de segurança CSP, HSTS, nosniff, frame-ancestors e Referrer-Policy conferidos. | Média |
| SB-07 | CORS com credenciais Origem hostil testada contra Access-Control-Allow-Origin e credenciais. | Alta |
| SB-08 | Rotas internas sem auth Rotas de API e ações de servidor chamadas sem sessão para ver o que responde. | Crítica |
| SB-09 | Pacotes alucinados Dependência inexistente ou typosquatted sugerida pela IA no lockfile. | Alta |
| SB-10 | Validação server-side Schema aplicado no servidor, não só no formulário do cliente. | Alta |
Achado sem evidência não entra no laudo. Cada item traz request, resposta redigida, impacto de negócio e correção.
Veja também os 7 padrões de falha, o processo em seis fases, o checklist de 12 itens e os padrões por plataforma.
Perguntas frequentes
- As 20 verificações são todas automatizadas?
- Não. Onze rodam na suíte e as demais entram na revisão manual de autorização e lógica.
- O teste altera meus dados?
- Não. É não destrutivo, sem negação de serviço e sem alteração de registros.
- Quanto tempo leva?
- A execução da Metodologia Express leva 48h após o escopo assinado e o pagamento.